Una TV box comprada en Chile llegó con el código malicioso incluido de fábrica y advierte sobre un riesgo que también toca a la Argentina
Investigadores presentaron en la conferencia Ekoparty 22 el caso de un equipo de bajo costo que, desde el primer encendido, abría la puerta al robo de contraseñas y convertía el Wi-Fi del hogar en una herramienta para terceros. Lo que encontraron sirve como advertencia para cualquier aparato de este tipo adquirido sin controles claros.
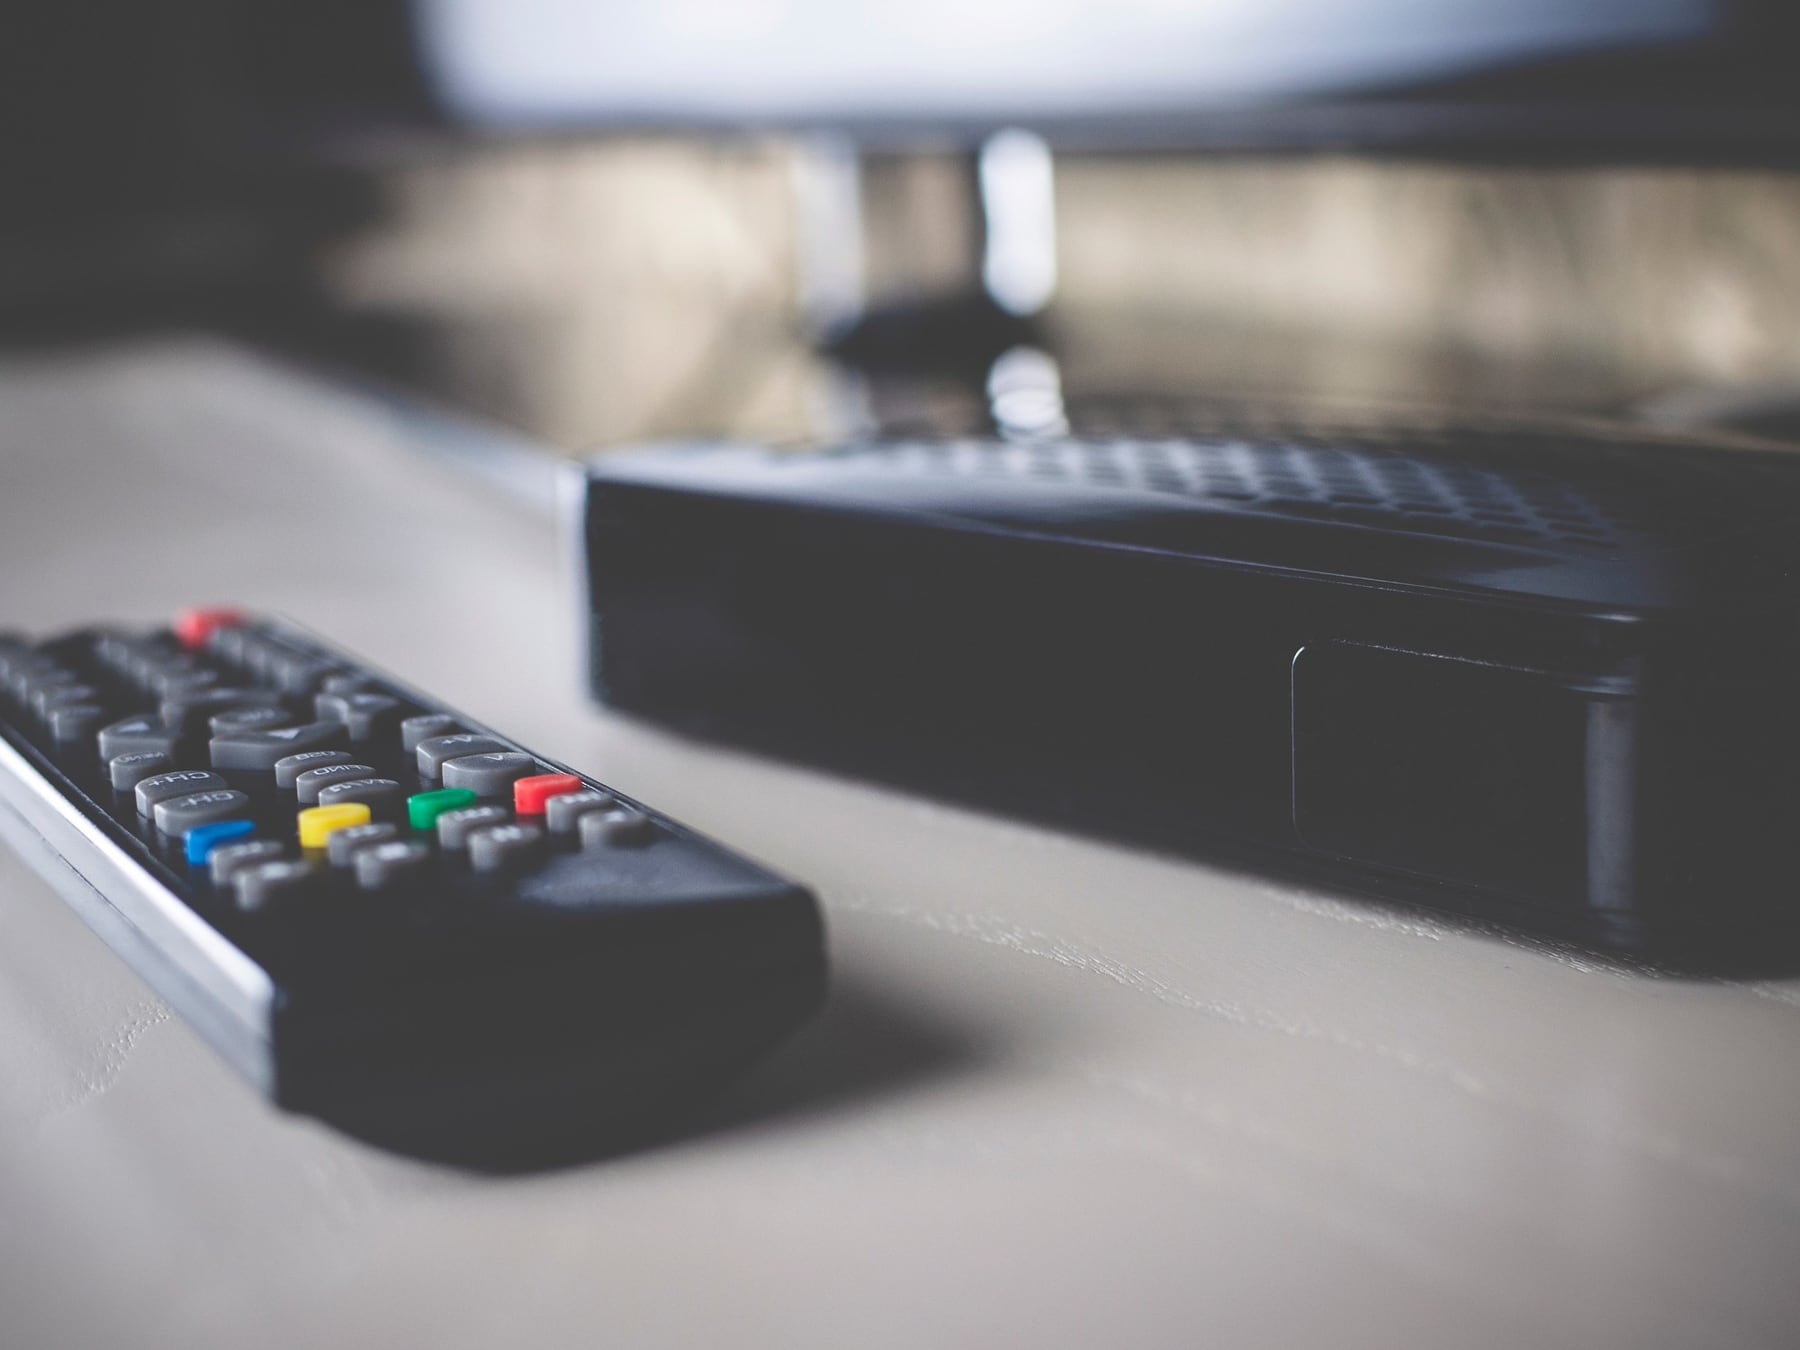
Un equipo aparentemente inocuo, de los que se enchufan al televisor para sumar aplicaciones de streaming y convertir cualquier pantalla en smart TV, puede llegar a una casa con una amenaza ya instalada desde antes de ser usado. Eso es lo que pudieron comprobar los especialistas en ciberseguridad Anthony De La Paz y Patricio Moraga Abarca al analizar una TV box económica comprada en una feria de Santiago de Chile y presentada luego en Ekoparty 22, la conferencia de seguridad informática que se realiza cada año en Buenos Aires.
Un firmware comprometido desde origen
Las TV boxes son pequeñas computadoras que se conectan al televisor por HDMI y, en muchos modelos, corren una versión de Android. Permiten instalar aplicaciones, acceder a canales sin suscripción paga y ampliar las funciones de cualquier televisor. En el mercado argentino se consiguen con facilidad en plataformas de comercio electrónico y locales de informática, con precios que van desde los 27.000 hasta los 66.000 pesos según el modelo y la forma de pago.
Cuando De La Paz y Moraga conectaron el aparato a una red y observaron su tráfico, detectaron que se comunicaba con un servidor de comando y control (C2), es decir una suerte de oficina remota desde donde se pueden impartir instrucciones al equipo. Ese servidor ya estaba catalogado como malicioso por herramientas de inteligencia de amenazas, lo que descartó la hipótesis de una comunicación accidental. Para entender de dónde venía el problema, abrieron la carcasa, extrajeron una copia de la memoria y localizaron el código responsable dentro del firmware, la capa más profunda del software, aquella que se ejecuta antes de que aparezca el sistema operativo visible. Por eso, según relataron, ni borrar aplicaciones ni restablecer el equipo a valores de fábrica alcanzaba para limpiarlo: el compromiso estaba más abajo, en el arranque mismo.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca, investigadores de ciberseguridad
Qué puede pasar con el Wi-Fi del hogar
El dispositivo podía operar como proxy: hacía pasar tráfico de terceros por la conexión de la casa, de modo que esa actividad aparecía ante otros sitios como originada desde la dirección IP del hogar. Es algo parecido a prestar el domicilio postal para que otra persona reciba y reenvíe paquetes: si alguien abre una investigación, la dirección apuntada es la propia. La consecuencia directa es que la IP puede quedar asociada a comportamientos maliciosos, lo que deriva en bloqueos o en solicitudes de verificación adicional en distintos servicios. Además, el equipo podía integrarse a una botnet, una red de dispositivos controlados a distancia para actuar de forma coordinada, por ejemplo en ataques masivos a sitios web o para distribuir correos fraudulentos.
- Servidor de comando y control (C2): la computadora remota desde la que un atacante envía instrucciones a los dispositivos comprometidos, como un director de orquesta que marca los tiempos desde lejos.
- Firmware: el software más básico, grabado en una memoria interna, que se ejecuta cuando se enciende el aparato y permite que el sistema operativo arranque.
- Proxy: un intermediario que encamina tráfico de otros; al usarlo, la TV box quedaba como punto de paso para actividades terceras.
- Botnet: red de dispositivos domésticos controlados en simultáneo por un mismo atacante, usados para tareas coordinadas sin que sus dueños lo sepan.
Cómo funciona, en la práctica, el ataque
Para comprobar el alcance, los investigadores montaron en su laboratorio una réplica del servidor malicioso y desviaron la comunicación del equipo hacia esa red propia. Una vez logrado el desvío, ejecutaron comandos en la TV box en pocos segundos. Esa dinámica explica la peligrosidad: como el firmware ya tenía apuntado el servidor C2 desde origen, bastaba con que el aparato tuviera internet para quedar a merced de quien controle esa dirección. Cualquier intento de mitigación a nivel del sistema operativo quedaba neutralizado porque el problema vivía una capa más arriba, en el inicio del equipo.
Qué cambia para el usuario común
La investigación dejó al menos dos advertencias concretas. Por un lado, los datos que se ingresan dentro de la TV box, como credenciales de cuentas o números de tarjeta usados para pagar servicios dentro de aplicaciones, pueden quedar expuestos si el sistema está bajo control de un tercero. Por otro lado, la conexión Wi-Fi del hogar deja de ser un espacio privado y se transforma en una ruta por la que pueden pasar actividades ajenas con consecuencias para todos los dispositivos enchufados a la misma red, desde teléfonos hasta computadoras. Para reducir riesgos, los especialistas recomiendan optar por equipos de marcas reconocidas, mantenerlos actualizados y evitar comprar dispositivos sin soporte ni trazabilidad clara, además de controlar periódicamente qué aparatos están conectados al router. Cambiar el firmware por una versión oficial puede ser una salida, pero requiere conocimientos técnicos específicos y un procedimiento cuidadoso para no inutilizar el equipo.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
ChatGPT en WhatsApp: cómo aprovechar mejor el chatbot de IA en la app de mensajería
Cómo aprovechar Google Ads y Meta Ads para impulsar un negocio este año 2025