El ciberataque que arruinó las heladeras de 350 supermercados en Francia: cómo se entró a los controladores de Danfoss
Un ataque remoto permitió modificar la temperatura de cámaras frigoríficas, provocar incendios y perder toneladas de mercadería. El caso expone los riesgos de los sistemas industriales conectados a internet sin actualizaciones.
Las heladeras y cámaras frigoríficas de los supermercados modernos no son simples electrodomésticos: llevan incorporadas pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Una cadena con decenas de locales puede así detectar fallas y hacer ajustes sin enviar técnicos a cada sucursal. Esa misma comodidad operativa fue, en el caso de Francia, la puerta de entrada del ataque.
Qué pasó en los supermercados franceses
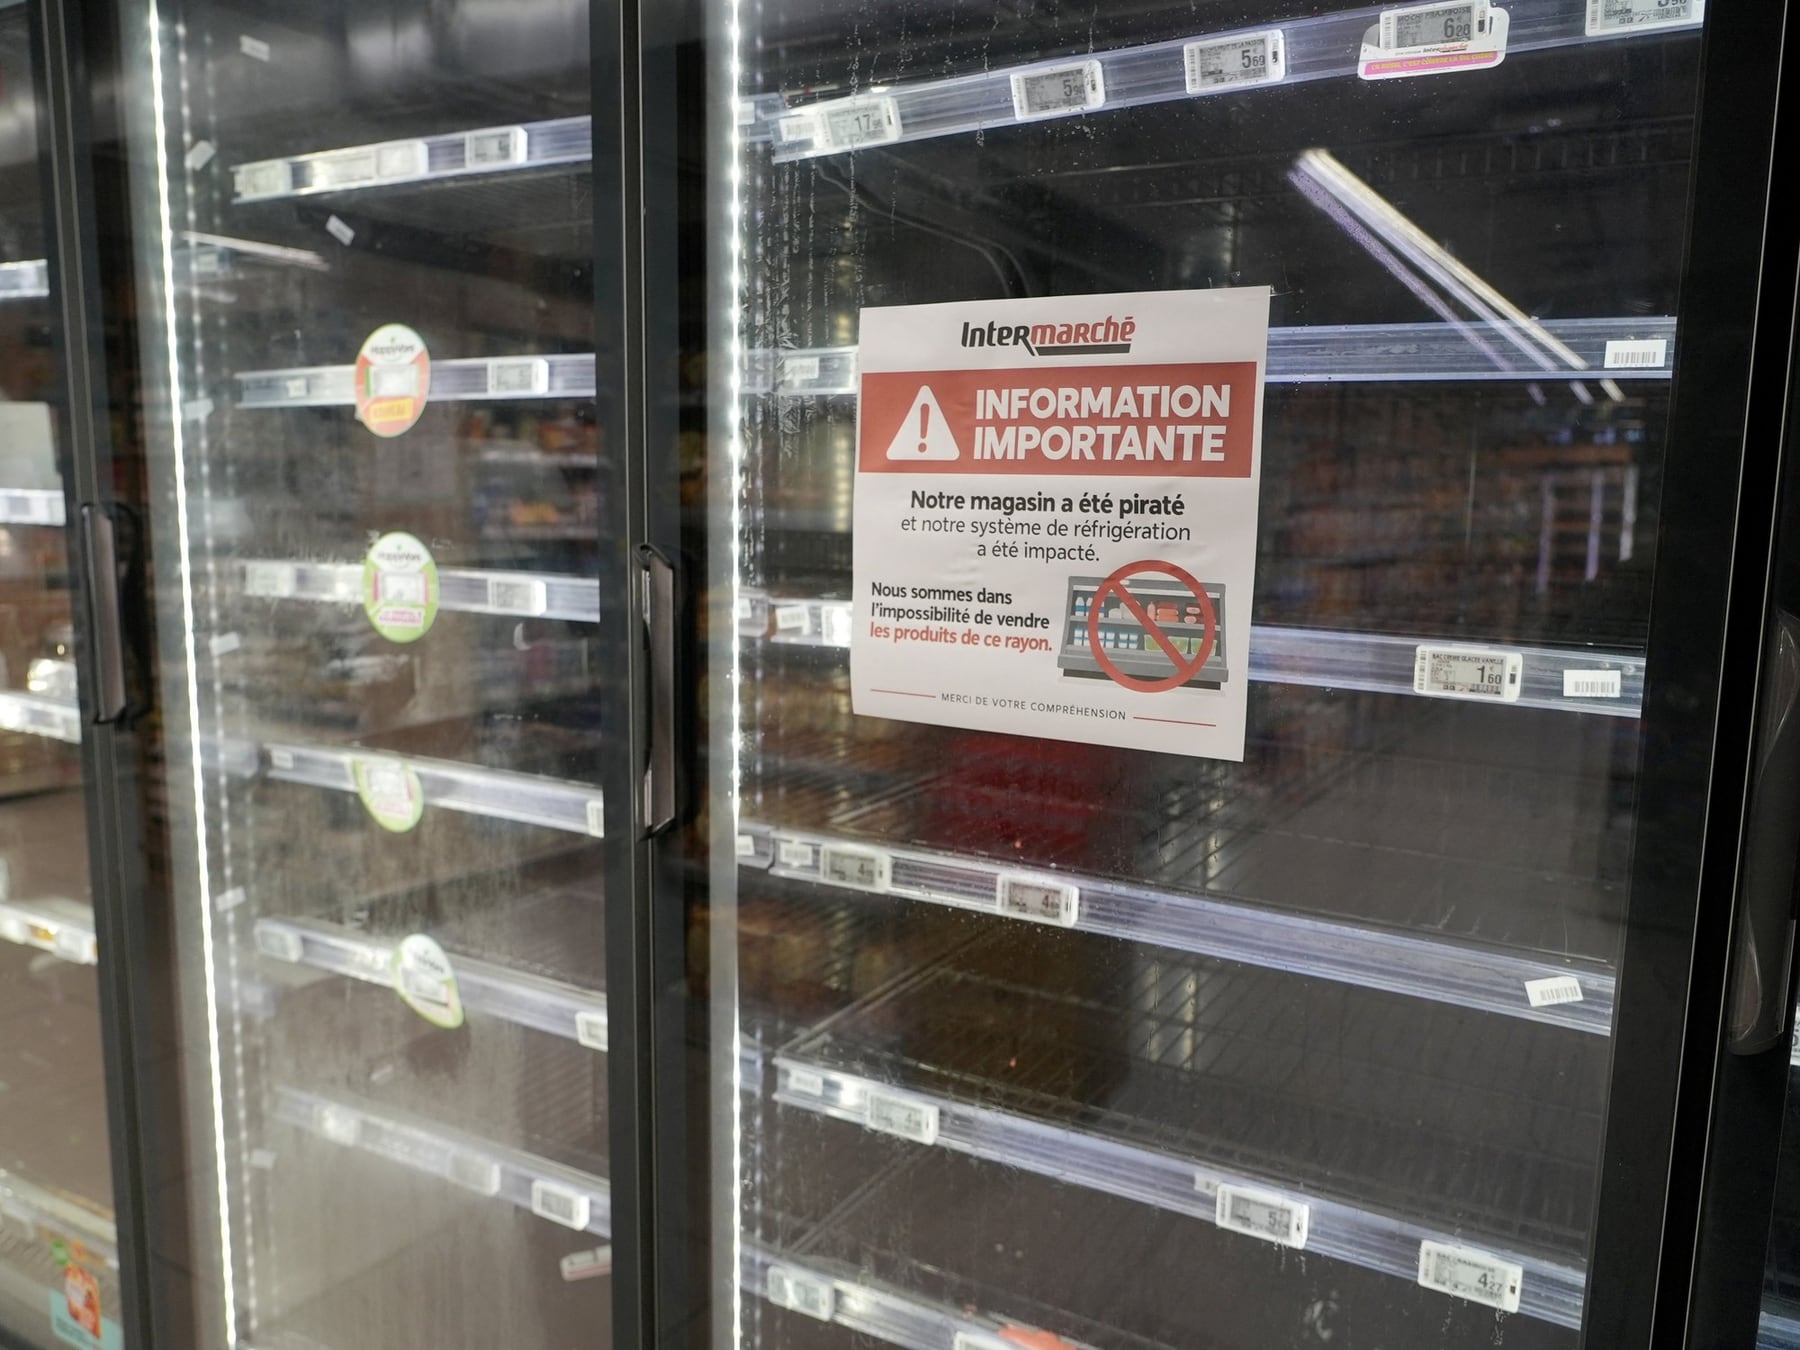
Al menos 350 locales de distintas cadenas francesas sufrieron la intrusión de un atacante que tomó el control de los controladores de refrigeración y elevó la temperatura de las cámaras hasta 50 grados. El resultado fue mercadería fresca y congelada arruinada, pérdidas económicas millonarias y, en algunos casos, focos de incendio provocados por el mal funcionamiento de los equipos. El ataque se ejecutó en forma remota, sin presencia física en los locales.
Cómo funciona la vulnerabilidad
Los controladores comprometidos pertenecen a Danfoss, una empresa danesa especializada en refrigeración y automatización industrial. Estos aparatos, pensados como el cerebro de las heladeras comerciales, permiten ajustar parámetros como la temperatura objetivo, los ciclos de descongelamiento y las alarmas sonoras. En una analogía doméstica: es como el panel de control del aire acondicionado, pero conectado a internet y con capacidad para mover la aguja a distancia. Para entender el problema hay que imaginar dos capas. La primera es la interfaz web del controlador, una especie de panelito digital parecido al router de wifi del hogar, al que se accede por navegador. La segunda es el firmware, el programa interno que gobierna el equipo. Si esa interfaz queda expuesta en internet —es decir, sin la barrera de un firewall o una red privada—, cualquier persona puede intentar entrar. Para hacerlo necesita una vulnerabilidad específica o una contraseña filtrada.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Los puntos débiles concretos
- Versiones antiguas del firmware de Danfoss, varias ya fuera de soporte y sin parches de seguridad.
- Interfaces web accesibles desde internet: según Shodan, unas 4.500 estaban visibles al momento del incidente.
- Vulnerabilidades documentadas por el equipo Team82 de Claroty en el modelo AK-SM 800A, que permitían eludir la autenticación y ejecutar comandos remotos.
- Falta de segmentación de red: los controladores estaban en la misma red que otros sistemas, lo que facilitó mover el ataque hacia el resto de la infraestructura.
Qué cambia para el usuario común
Aunque el episodio ocurrió lejos de la Argentina, el caso sirve como alerta para cualquier país con cadenas de supermercados digitalizadas. La lección es clara: conectar equipos industriales a internet trae beneficios operativos, pero exige medidas de mantenimiento que muchos negocios todavía descuidan. Las recomendaciones de los especialistas pasan por mantener el firmware actualizado, evitar exponer las interfaces de gestión en internet abierto, segmentar las redes internas para que un controlador hackeado no comprometa todo el sistema y registrar logs de acceso para detectar movimientos anómalos a tiempo. Para el consumidor, el efecto más visible puede ser góndolas vacías, mercadería retirada o, en el peor de los escenarios, un foco de incendio en un local comercial. Por eso, la próxima vez que un súper tenga problemas con la cadena de frío, no será extraño que el motivo sea tanto un desperfecto eléctrico como un ataque informático silencioso.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Estrategias Innovadoras en la Industria Automotriz para Mitigar el Impacto Ambiental
Solteros tech: el 26% ya recurre a la IA para mejorar su vida amorosa
OnePlus 13 frente a OnePlus 12: todo lo que ha cambiado en un año en el móvil más potente de OnePlus